クライムが提供するVeeamによるランサムウェア対策(2026)
>100 Views
September 25, 26
スライド概要
Veeamはデータ取得・保管・復旧の全工程で24時間監視し、インラインスキャンやAI分析で不審な挙動を即時検知します。イミュータブルリポジトリやBlockyフィルタドライバでバックアップデータを改ざんや暗号化から守り、クラウドアーカイブや安全なリストアで迅速に復旧できる包括的なランサムウェア対策を提供します。
クライムの忍者
関連スライド

各ページのテキスト
クライムが提供する Veeamによるランサムウェア対策
データの一生をランサムウェアから徹底的に守る Veeamが実装する「強固なデータ保護アーキテクチャ」 セキュリティ統合が施されたVeeamは、データの「取得」 「 保管」 「 復旧」という時系列に沿った バックアップインフラの常時24時間警備 データの通り道での早期検出 Recon for Veeam Infrastructure インラインスキャン(バックアップデータ取得時) Veeamバックアップ環境に特化した、セキュリティ脆弱性や不審な挙動をリアルタイムに検知・診断する専用アナリティクス バックアップ時にデータを読み込み、バックアップリポジトリへ書き込みを行う「その瞬間(通り道)」で、データブロックの エンジン。攻撃 者が 本 格 的なデータ暗号 化を行う前に、バックアップデータや設 定の変 更・削 除を試みる「前 兆 動 作 エントロピー (データのランダム性・暗号化の度合い) を解析。既存のウィルス対策ソフトやEDRでは検知できず、 隠れて暗号化 (Reconnaissance = 偵察行動)」をいち早く捉え、防御します。 された汚染データを検知し、ランサムウェアへの迅速な対応を可能にします。 Recon for Veeam Infrastructure 【分析エンジン】 Veeam環境 (監視対象) アーカイブにより、企業の最重要データを脅かすあらゆるリスクを排除します。 管理者 / SIEM (即時警告) バックアップ • 不審動作検知 • アラート通知 • 攻撃の早期遮断 ・ AI/挙動分析 ・ 設定変更監視 ・ 攻撃前兆検知 • VBRサーバ • リポジトリ • ログ/構成 高度なトリプルスキャン機能に加え、イミュータブル(不変性)な堅牢化技術と安全なクラウド リポジトリ(保存先) データ取得後の分析 ゲストインデックスデータスキャン(バックアップデータ取得後) 不変バックアップで水際対策 バックアップ取得時に作成したファイルシステムのメタデータ(インデックス情報)を分析し、既知の不審なファイルや脆弱性 Veeamによるイミュータブルな堅牢化リポジトリ を含むファイルの検知、 「 .docx」から「.encrypt」のような不審な暗号化拡張子への一括変換や大量のファイル削除などの ■ Linuxリポジトリ(保存先)の不変設定 ランサムウェア等による暗号化や削除を防ぐ ■ シングルユース(使い捨て)認証情報の使用 リポジトリへ接続する認証情報をVeeamで保存しない ■ SSHプロトコルへの依存なし 導入時とアップデート時のみSSH接続を使用 異常な振る舞いを検出、潜伏している攻撃の兆候を早期に発見します。 ランサムウェアの兆候 正常ファイルシステム ○ ○ ○ ○ ○ ○ ○ ○ . docx 不変性 ×××××××× . docx 変更不可 バックアップ 攻撃 Linuxリポジトリ (保存先) ランサムウェア ○ ○ ○ ○ ○ ○ ○ ○ . encrypt 構造変化を自動察知 ×××××××× . encrypt 復旧時の再感染・二次被害をゼロ化 スキャンバックアップ / セキュアリストア(データ復旧時) バックアップ内のデータを使い慣れた主要アンチウイルスエンジン(Windows Defender, Symantec, ESET等)や高度な Veeamによるクラウドへのアーカイブ YARAルールを用いて完全スキャンできます。定期スキャンすることも、本番環境へ書き戻す(リストア)前に、 「セキュリティ 検問所」としてスキャンを実行し、安全が確認されたクリーンで最新のデータのみを復旧することも可能です。 ■ クラウドオブジェクトストレージへバックアップをアーカイブ オンプレミス環境に何かあってもクラウド保存データから復旧 セキュアリストア ■ VPN等の構成不要 リポジトリ クラウドアーカイブはHTTPS通信で実施可能。インターネット接続さえできればOK ■ Amazon S3(互換)でのイミュータブル化(不変性) Defender Symantec ESET オブジェクトストレージ 不変性設定が可能 ■ 復旧フェーズの安全性をネイティブに強化 バックアップ クラウドアーカイブ 1次バックアップリポジトリ Threat HunterはVeeamに直接内蔵された専用エンジン。 ・ 3rdパーティ製品の構築・管理コストを削減 ・ Veeam独自のアルゴリズムでバックアップを解析 ・ 復旧直前の「最終検疫」としてシームレスに動作
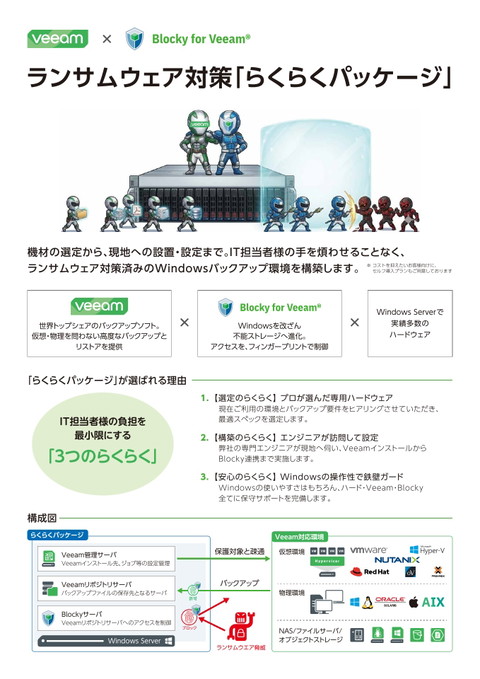
データの一生をランサムウェアから徹底的に守る Veeamが実装する 「強固なデータ保護アーキテクチャ」 バックアップデータをランサムウェアから守る Veeam+Blockyによるランサムウェア対策 ■ Windowsマシン1台のオールインワン構成可能 Windows上で構成できるから、スモールスタート簡単 ■ Veeam以外からのバックアップデータへのアクセスをブロック ホワイトリストアプローチでコントロール領域へのアクセスを制御 ■ 独自フィンガープリントにより、改ざんされたアプリケーションからのアクセスもブロック Blockyフィルタドライバで、許可したアプリケーションであることを保証 Blocky コントロール領域 管理サーバ 攻撃 バックアップ プロキシ ランサムウェア ブロック NTFSまたは ReFS リポジトリ Windows Server バックアップと最強の防御をこれ1台で。 「オールインワン」アプライアンス 「ARTESCA + Veeam」統合ソフトウェアアプライアンス 統合ソフトウェアアプライアンス VM VM VM VM VM VM VM VM VM VM VM VM バックアップ対象は仮想環境の他、 物理、クラウド環境にも対応 ・「バックアップの取得」から「ランサムウェアからの超高速復旧」まで、隙のないセキュリティを1パッケージで提供します。 ・ S3オブジェクトロック機能により、万が一管理者権限が奪われても、一定期間はバックアップデータを絶対に削除・変更できません。 ・ ハッキングのリスクを最小限に抑えた専用の「堅牢化(ハーデニング)OS」を採用。 ・ 多要素認証(MFA)、通信の暗号化、ファイアウォールなど、サイバー攻撃を跳ね返す機能を標準装備しています。 本 社/〒103-0014 東京都中央区日本橋蛎殻町1-36-7 蛎殻町千葉ビル4F Tel:03-3660-9336 Fax:03-3660-9337 E-mail:[email protected] 大阪営業所/ Tel:06-6147-8201 福岡営業所/ Tel:092-419-2519 名古屋営業所/ Tel:052-462-1282 ©Climb Inc. 06102026